
Security Information & Event Management
FortiSIEM liefert eine automatisierte Einsammlung sowie das Parsing von Log-Daten unternehmenskritischer IT-Geräte/-Dienste, u.a.:
- Anwendungen
- Betriebssysteme
- Firmwares
- IT-Sicherheitslösungen
- Netzwerke & Clouds
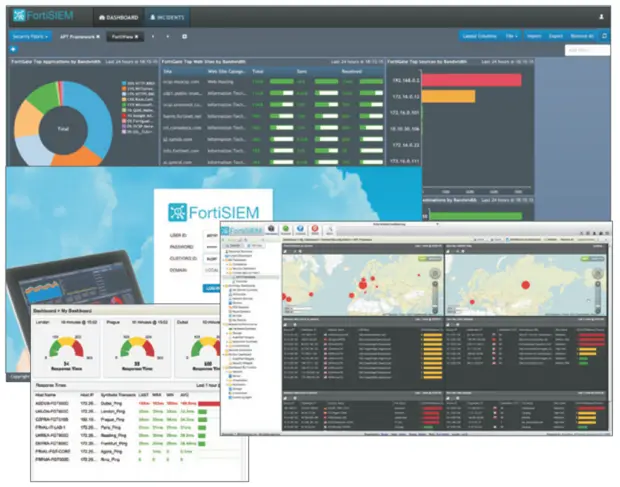
Zentrale Korrelation & automatisierte Echtzeit-Analyse von Log-Daten, inkl. Alarmierung.
Jedes Element der Fortinet-Lösung ist wie ein Teil einer “Security Fabric”, welche Policies und aktuelle Infos zu Gefahren entsprechend nutzt. Ausgehend von den Next Generation Firewalls (FortiGates, skalierbar bis 1Tbps(!) Throughput) ermöglicht insbesondere eine Erweiterung der Lösung mit den Elementen „Email Security FortiMail)“, „Web Application Firewalling FortiWeb)“ und „Advanced Threat Protection (FortiSandbox)“ ein globales, zukunftsicheres und ganzheitliches Security-Konzept.
Haben Sie Ihre Log-Daten im Blick?
Zentrale Korrelation & automatisierte Echtzeit-Analyse von Log- / Ereignisdaten, inkl. Alarmierung. FortiSIEM ermöglicht eine Echtzeit-Analyse von Ereignis-Daten verschiedenster Quellen Ihrer kritischen Netzwerk-Infrastruktur. FortiSIEM prüft nach Ihrer Vorgabe:
- Logs & Performance-Metriken
- SNMP-Traps & Security-Alerts
- Konfigurations-Änderungen von:
- Servern
- Diensten
- Applikationen
- Netzwerk-Systeme
- Security-Systeme
FortiSIEM strukturiert die verschiedenen Daten, analysiert mögliche Korrelationen, unterstützt eine Auswertung nach geforderten Such-Kriterien, inklusive Alarmierung und Security / Compliance Reporting. Dies erfolgt automatisiert, in Echtzeit.
Highlights
Weitere Features
- Baselining
- Performance-Monitoring
- Security Analysen in Echtzeit
- Einfache & flexible Administration
- Integration von 3rd-Party Devices
- Umfassende, skalierbare Analysen
- Statistiken zur Anomalie-Erkennung
- Out-of-the-Box Compliance-Reports
- Notification- & Incident-Management
- Einfache Skalierung auf Basis von VM-basierter Architektur (u.a. Worker)
- Integration externer Threat-Intelligence
- Monitoring der Verfügbarkeit kritischer Systeme
- Skalierbare, flexible (Ein-)Sammlung von Log-Daten